Cum retrageți accesul la software unui angajat care pleacă
Retrageți accesul angajatului, păstrând documentele hotelului, urmărirea solicitărilor oaspeților și activitatea esențială a echipei.
Esențialul
- Urmăriți retragerea accesului și continuitatea activității ca sarcini separate.
- Folosiți procedura documentată a fiecărui furnizor, fără a considera schimbarea parolei drept finalizare.
- Păstrați deschise verificările și cererile de asistență nerezolvate până când administratorul confirmă rezultatul.
Separați retragerea accesului de păstrarea activității
Pentru fiecare sistem verificați două rezultate: mai poate angajatul accesa sistemul și poate echipa rămasă continua activitatea? Eliminarea autentificării nu dovedește că documentele, solicitările sau administrarea contului au un nou responsabil.
Recomandările NIST pentru întreprinderi mici includ retragerea accesului când angajații pleacă sau li se schimbă nevoile. Recomandă și limitarea accesului la sarcinile postului și rezervarea privilegiilor administrative pentru angajați selectați.
NIST: acces și autentificare pentru întreprinderi mici
Lista de mai jos este un flux hotelier original, nu o succesiune prescrisă de furnizor. Acoperă accesul operațional și continuitatea, nu deciziile de angajare, termenele de păstrare sau ștergerea dispozitivelor personale.
1. Numiți un coordonator și stabiliți momentul
Atribuiți coordonarea unui proprietar sau manager. Notați ora convenită de retragere și identificați administratorul fiecărui sistem. Nu presupuneți că administratorul e-mailului poate administra și PMS sau canalele.
Dacă angajatul este singurul administrator cunoscut, rezolvați pe cât posibil accesul administrativ al hotelului cu furnizorul înainte de termen. Nu amânați o restricție urgentă doar pentru organizarea fișierelor; notați separat sarcinile de continuitate neterminate.
2. Enumerați conturile folosite efectiv
Porniți de la responsabilități și verificați sistemele aferente. Includeți PMS, e-mail de serviciu, extranetul canalelor, mesagerie, documente comune și instrumentele de comenzi sau raportare folosite. Includeți datele comune de acces cunoscute, nu doar conturile individuale.
Creați un rând pentru fiecare cont. Nu includeți parole, coduri de recuperare sau date ale oaspeților în registru.
| Câmp | Ce înregistrați |
|---|---|
| Sistem și identitate | Numele sistemului, utilizatorul și dacă accesul este individual sau comun |
| Administrator responsabil | Persoana care poate aplica procedura furnizorului |
| Activitate de păstrat | Munca esențială și colegul care o preia |
| Acțiune de retragere | Verificările necesare ale contului, sesiunilor și datelor de acces |
| Dovada finalizării | Acțiunea, ora, verificatorul și elementele nerezolvate |
3. Atribuiți activitatea esențială unui coleg
Verificați munca hotelului înainte de ștergerea conturilor. Căutați conversații nerezolvate, urmăriri de rezervări, solicitări, corespondență cu furnizori și documente stocate sub identitatea angajatului.
- Atribuiți fiecare element deschis unui coleg numit, cu acțiunea următoare și termen.
- Confirmați că persoana care preia poate deschide înregistrările folosind propriul acces.
- Verificați cine primește viitoarele mesaje operaționale și notificările de recuperare.
- Folosiți transferul sau reatribuirea aprobată, fără a continua să utilizați contul fostului angajat.
Pentru Google Workspace, Google recomandă mutarea datelor pe care organizația vrea să le păstreze într-un alt cont înainte de ștergerea originalului. Tratați acest lucru ca verificare a transferului înainte de ștergere, nu ca motiv de a lăsa accesul activ.
Google Workspace: păstrarea datelor organizației înainte de ștergere
Predați activitatea cu oaspeții în Stayelier înainte de închiderea registrului
Într-un hotel cu Stayelier, verificați sarcinile deschise ale colegului în spațiul relevant. Rezervarea reunește datele, camera, tariful, serviciile și soldul. Inboxul permite citirea și răspunsul; conversațiile asociate păstrează contextul sejurului.
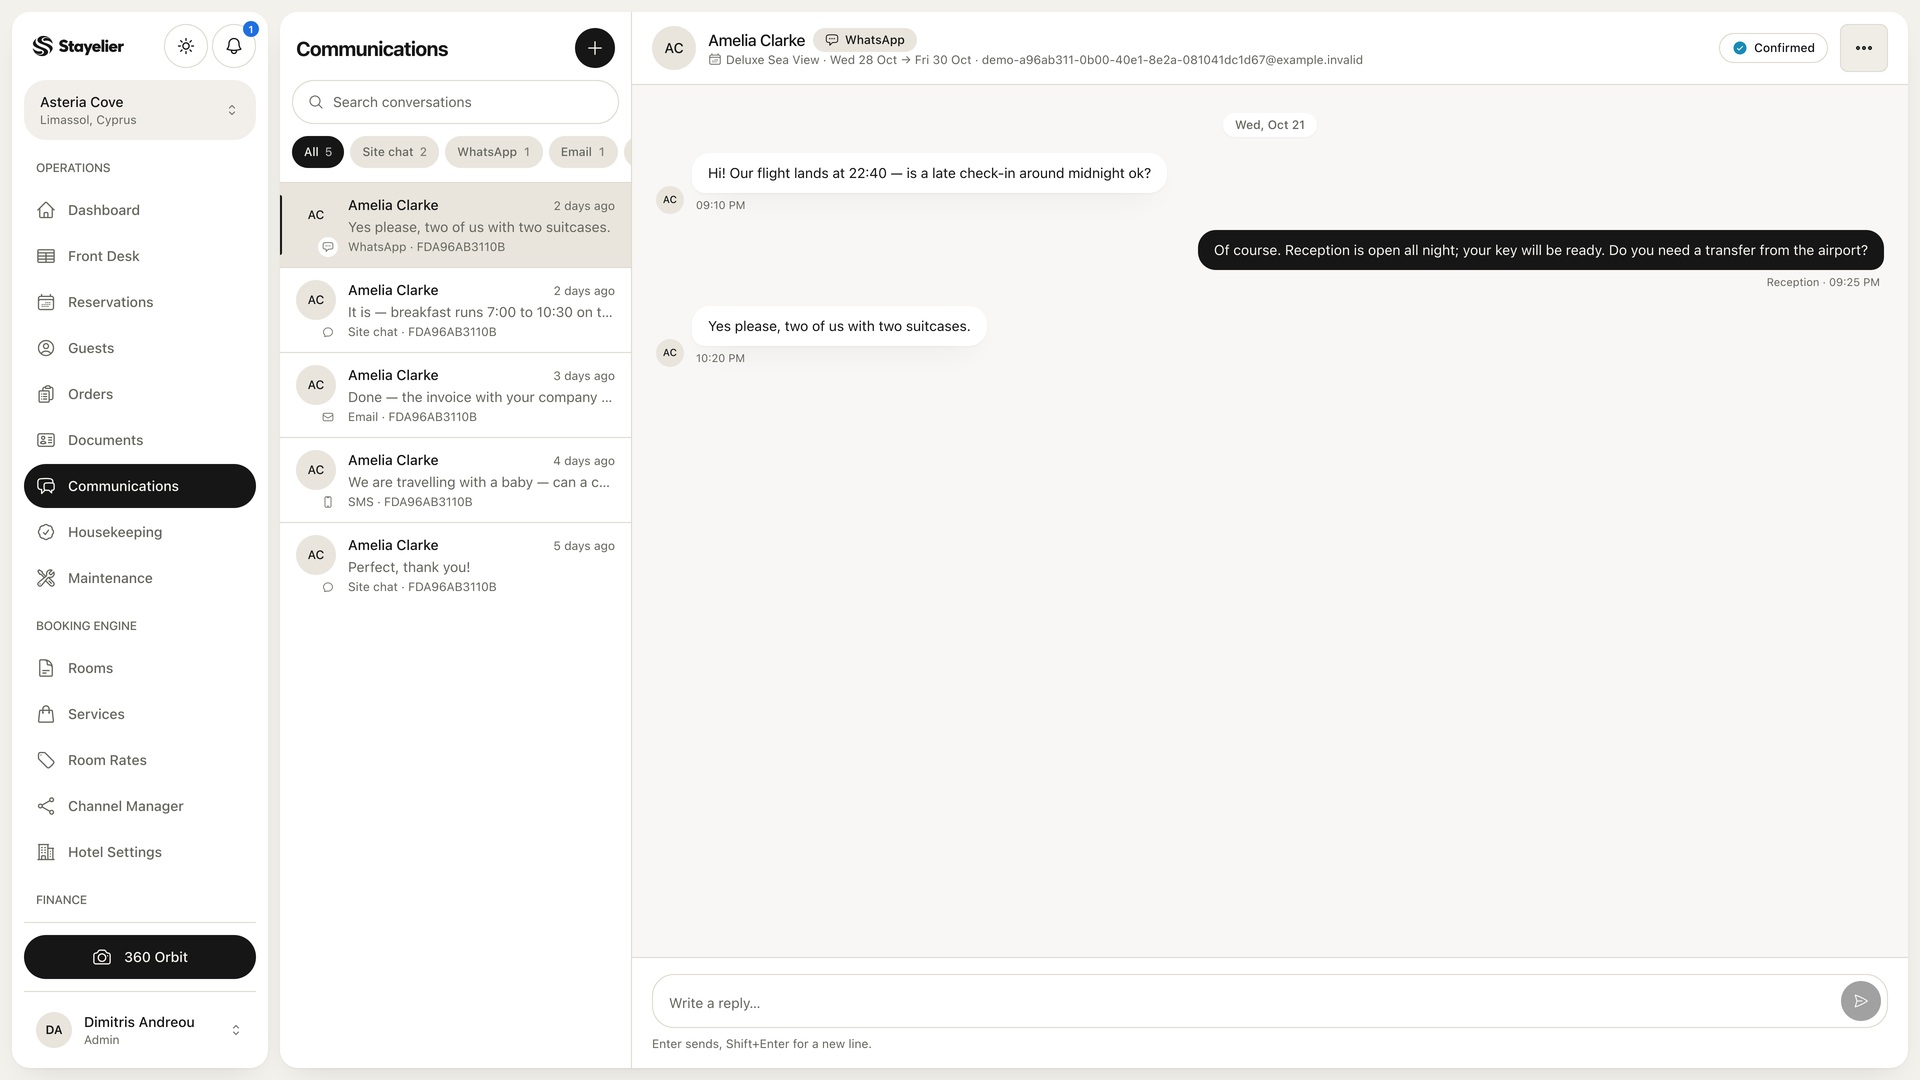
- Identificați rezervările, conversațiile și comenzile care încă necesită acțiune.
- Numiți colegul care preia fiecare element și notați următoarea acțiune în procedura convenită.
- Cereți colegului să confirme accesul cu propriul cont autorizat înainte de a marca activitatea de continuitate ca finalizată.
Aceasta este o listă de continuitate, nu procedura Stayelier de retragere a accesului. Confirmați separat cu furnizorul restricționarea contului, gestionarea sesiunilor și opțiunile de reatribuire; ecranele operaționale nu dovedesc aceste controale.
Folosește predarea recepției pentru acțiunile deschise cu oaspeții
4. Urmați procedura fiecărui furnizor
Administratorul responsabil trebuie să urmeze procedura documentată de plecare. Întrebați ce se întâmplă cu sesiunile active, recuperarea, cheile de securitate și aplicațiile conectate când se restricționează contul. Nu presupuneți comportament identic între sisteme.
Google Workspace ilustrează de ce „parolă schimbată” nu este o dovadă suficientă de finalizare. Lista sa tratează separat e-mailurile și telefoanele de recuperare, aplicațiile autorizate, cookie-urile de autentificare, cheile de securitate și parolele specifice aplicațiilor. Administratorii trebuie să revizuiască aplicațiile și să retragă accesul conform indicațiilor Google.
Google Workspace: verificarea contului, sesiunilor și datelor de acces
Detaliile se aplică Google Workspace, nu automat PMS sau canalelor. Dacă un control este indisponibil sau neclar, notați întrebarea pentru furnizor. Pentru date comune de acces, coordonați înlocuirea cu utilizatorii autorizați rămași și confirmați-le ulterior accesul.
5. Verificați ambele rezultate înainte de închidere
Notați acțiunea, momentul și verificatorul. „Cerere trimisă asistenței” înseamnă în așteptare, nu finalizat. Atribuiți fiecărui element nerezolvat un responsabil și un termen.
Exemplu ipotetic: un supervizor al rezervărilor avea un cont PMS individual și Google Workspace. Administratorul PMS notează acțiunea și verificarea conform furnizorului. Administratorul Workspace notează separat verificările adreselor și telefoanelor de recuperare, aplicațiilor, sesiunilor și cheilor de securitate.
Managerul rezervărilor confirmă apoi că noul responsabil accesează documentele esențiale cu propriul cont și că solicitările deschise au responsabili numiți. Ștergerea contului rămâne o decizie separată după verificările necesare ale transferului.
Închideți registrul doar când retragerea accesului este verificată și activitatea esențială este accesibilă echipei. Păstrați excepțiile vizibile, fără a marca întreaga plecare ca finalizată.